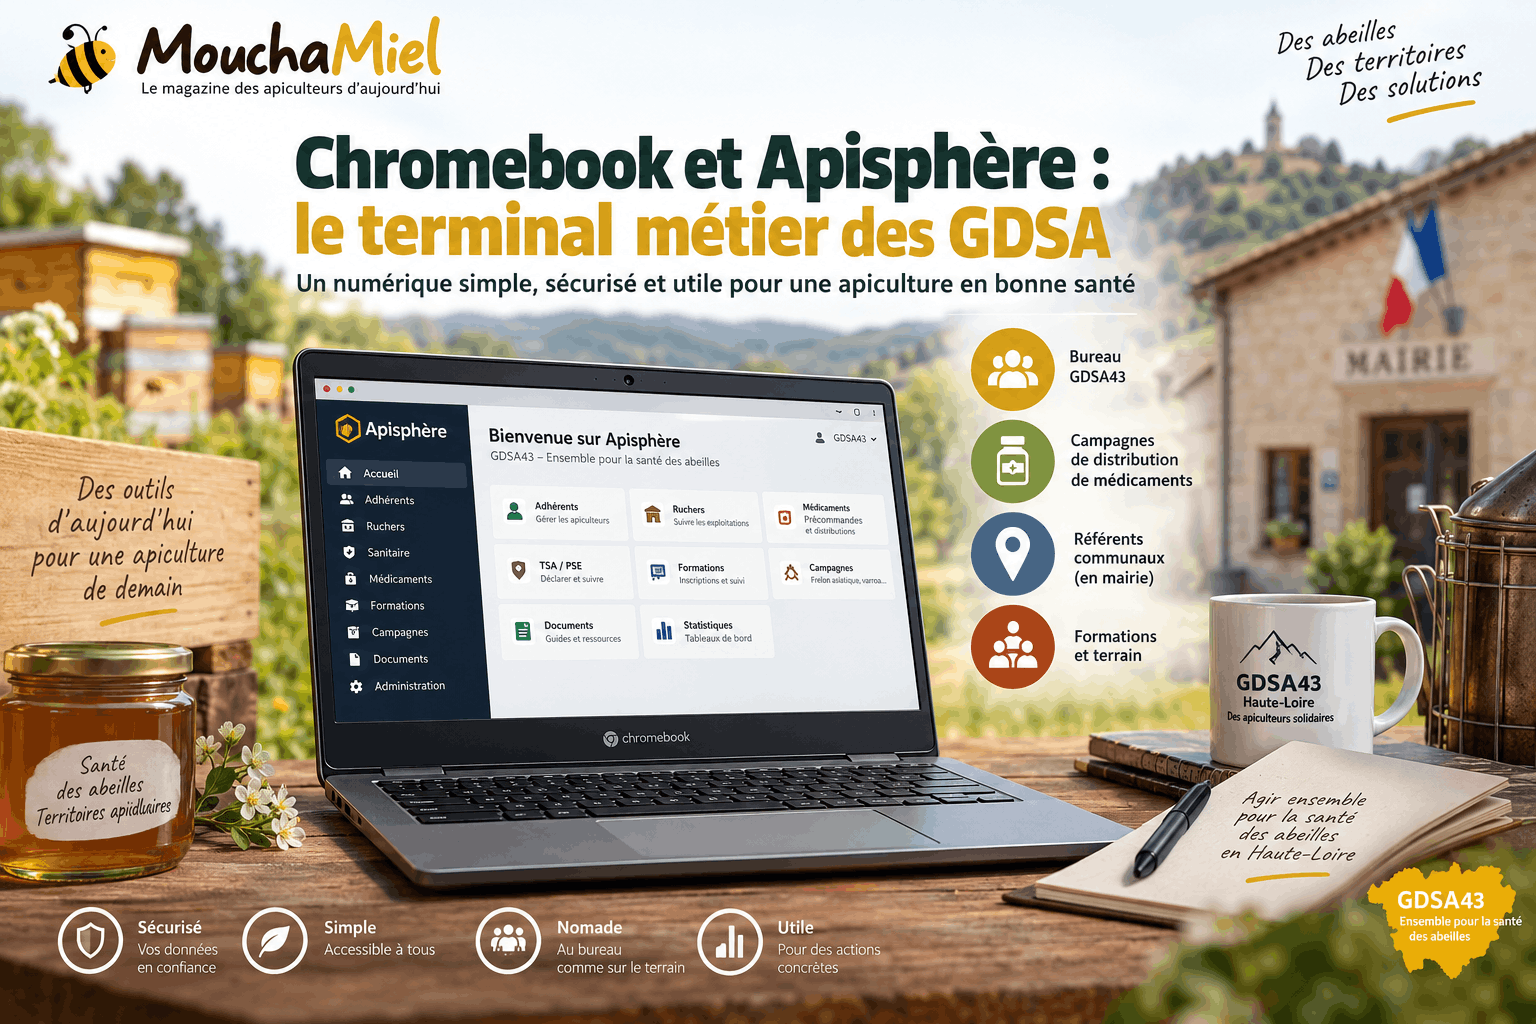
Le cas concret d’Apisphère : bureau, médicaments, TSA, référents communaux… un même ordinateur, mais pas le même métier
Acheter quelques ordinateurs portables pour une association n’a rien de révolutionnaire. Les distribuer aux responsables, leur installer un navigateur, quelques raccourcis et une suite bureautique non plus.
Mais que se passe-t-il si l’on change complètement de perspective ?
Et si l’ordinateur n’était plus « le PC du trésorier », « l’ordinateur du responsable frelon » ou « le portable utilisé pour la distribution des médicaments », mais simplement un terminal appartenant au GDSA, capable de reconnaître son utilisateur et de lui présenter automatiquement les fonctions dont il a besoin ?
C’est précisément ce qu’un parc de Chromebooks administrés pourrait permettre lorsqu’il est associé à un système métier comme Apisphère.
Pour comprendre l’intérêt du concept, prenons un cas concret : celui du GDSA43.
Il s’agit ici d’une simulation d’architecture et d’usage : certaines briques existent déjà dans Apisphère, d’autres constituent des évolutions à développer. L’objectif est justement de montrer jusqu’où pourrait aller une telle organisation.
Du « PC personnel » au terminal du GDSA
Dans beaucoup d’associations, le fonctionnement informatique s’est construit progressivement.
Le président possède son ordinateur.
Le trésorier travaille depuis le sien.
Le secrétaire conserve certains fichiers sur son disque dur.
Un responsable utilise son adresse personnelle.
Une liste Excel circule par courrier électronique.
Et lorsqu’une responsabilité change de main, commence parfois une petite opération archéologique :
« Qui possède le fichier ? »
« Quelle est la dernière version ? »
« Le mot de passe appartient-il encore à l’ancien responsable ? »
Le problème n’est pas la compétence ou la bonne volonté des bénévoles.
Le problème vient de l’architecture.
Le système repose sur les personnes et leurs ordinateurs alors qu’il devrait reposer sur l’organisation et ses données.
Un parc de Chromebooks administrés permet de renverser cette logique.
Le matériel devient interchangeable.
La personne s’identifie.
Le système lui restitue automatiquement son environnement de travail.
Une idée simple : un Chromebook GDSA43
Imaginons un ordinateur portant l’étiquette :
G43-CB-004
Il appartient au GDSA43.
À première vue, rien ne permet de savoir s’il est destiné au président, à un TSA ou à une distribution de médicaments.
Et c’est précisément l’idée.
Lorsqu’un membre du bureau s’identifie, il pourrait retrouver :
- Apisphère Bureau ;
- les informations relatives aux adhérents auxquelles il est habilité ;
- les commandes ;
- les fonctions administratives correspondant à sa responsabilité ;
- éventuellement les outils collaboratifs utilisés par l’association.
Lorsqu’un TSA se connecte :
- visites sanitaires ;
- PSE ;
- informations nécessaires aux interventions ;
- formulaires terrain.
Lorsqu’un opérateur chargé d’une distribution de médicaments vétérinaires se connecte :
- commandes à remettre ;
- recherche d’adhérent ;
- quantités commandées ;
- validation de remise ;
- anomalies éventuelles.
Lorsqu’un référent frelon utilise un appareil :
- campagne en cours ;
- commune concernée ;
- pièges ;
- relevés ;
- statistiques ;
- documentation.
Même système, même domaine, même parc informatique. Mais des fonctions différentes.
ChromeOS ne remplacerait pas Apisphère
C’est un point essentiel.
Le Chromebook ne deviendrait pas le système métier du GDSA.
Il en serait le terminal sécurisé.
On pourrait résumer l’architecture ainsi :
CHROMEBOOK GDSA43
        │
        ▼
Identité de l'utilisateur
        │
        ▼
Google / gestion ChromeOS
        │
        ▼
APISPHÈRE
        │
        ├── Bureau
        ├── Adhérents
        ├── Sanitaire
        ├── Distribution
        ├── TSA
        ├── Frelon
        └── Cartographie
Les deux couches n’auraient pas le même rôle.
Google / ChromeOS répondrait à la question :
« Qui utilise ce terminal et comment cet ordinateur doit-il être configuré ? »
Apisphère répondrait à la question :
« Que cette personne est-elle autorisée à consulter ou à faire ? »
Cette séparation est saine.
L’identité informatique et la gestion du terminal peuvent être centralisées, tandis que les règles métier restent sous le contrôle d’Apisphère.
L’intérêt numéro un : ne plus administrer les ordinateurs un par un
C’est probablement le bénéfice le moins spectaculaire à montrer… et l’un des plus importants dans la vie réelle.
Un GDSA fonctionne essentiellement grâce à des bénévoles.
Il ne possède généralement ni service informatique, ni technicien disponible quotidiennement.
Or dix ordinateurs administrés comme dix machines indépendantes représentent rapidement :
- dix installations ;
- dix configurations ;
- dix historiques de navigation ;
- dix listes d’applications ;
- dix problèmes potentiels ;
- dix interventions manuelles.
Avec des Chromebooks gérés, les paramètres peuvent être définis depuis la console d’administration puis appliqués par catégorie d’appareils.
Google permet notamment de gérer les politiques ChromeOS, les connexions autorisées, les mises à jour et les applications installées depuis la console d’administration.
Ainsi, le responsable informatique bénévole ne configure plus chaque machine.
Il configure par exemple :
GDSA43
│
├── Bureau
├── TSA
├── Distribution
├── Référents
├── Formation
└── Démonstration
Puis les règles descendent automatiquement vers les appareils concernés.
L’intérêt réel n’est donc pas de disposer de Chromebooks plus simples à utiliser.
Il est de disposer d’ordinateurs dont la configuration appartient enfin à l’organisation.
Simulation n° 1 : le Chromebook d’un membre du bureau
Prenons un ordinateur affecté au bureau.
Le responsable ouvre le capot.
Il s’identifie avec son compte professionnel GDSA43.
Le système peut empêcher l’utilisation d’un compte Google personnel et désactiver la navigation en mode invité sur les appareils sensibles. ChromeOS permet effectivement de restreindre la connexion à une liste ou à un domaine d’utilisateurs autorisés.
L’utilisateur retrouve immédiatement une icône :
🐝 Apisphère
Il n’a pas eu à :
- chercher l’adresse du site ;
- créer un favori ;
- installer une application ;
- demander quelle URL utiliser.
Google permet d’installer automatiquement une application Web sur les appareils ou comptes gérés et de l’épingler dans la barre ChromeOS.
Pour Apisphère, on pourrait donc envisager une véritable PWA, installée automatiquement :
🐝 APISPHÈRE
Elle ouvrirait par exemple :
https://gdsa43.fr/bureau/
Le membre du bureau arrive alors dans son espace métier.
Une seule connexion plutôt que deux ?
Dans un premier temps, le Chromebook et Apisphère peuvent très bien conserver deux authentifications distinctes.
L’utilisateur :
- ouvre sa session ChromeOS ;
- lance Apisphère ;
- s’identifie sur gdsa43.fr.
Cela fonctionne.
Mais l’étape suivante serait beaucoup plus intéressante : mettre en place un SSO, ou authentification unique.
Le principe deviendrait :
Connexion au Chromebook
        │
        ▼
utilisateur@gdsa43.fr
        │
        ▼
Google confirme l'identité
        │
        ▼
Apisphère Identity Bridge
        │
        ▼
Compte Apisphère correspondant
        │
        ▼
Droits métier
Ainsi, Google ne déciderait pas que Pierre est trésorier ou que Marie est référente frelon.
Google certifierait simplement :
« Il s’agit bien de cette personne. »
Apisphère conserverait la responsabilité de déterminer ses rôles et ses habilitations.
C’est une différence fondamentale entre authentification et autorisation.
Pas besoin de transférer toute la messagerie chez Google
Autre intérêt : cette architecture ne nécessite pas forcément de bouleverser immédiatement tout le système informatique existant.
Google propose notamment Cloud Identity, dont l’édition gratuite fournit des fonctions de gestion des identités, unités organisationnelles, groupes, validation en deux étapes et clés de sécurité, sans imposer l’utilisation de Gmail ou de Google Agenda.
Autrement dit, un GDSA peut distinguer :
MESSAGERIE
gdsa43.fr
      │
      └── infrastructure existante

IDENTITÉ NUMÉRIQUE
utilisateur@gdsa43.fr
      │
      └── Google / Cloud Identity

APPLICATION MÉTIER
      │
      └── Apisphère
Le déploiement peut donc être progressif.
C’est important pour une association : une transformation numérique réussie n’est pas nécessairement celle qui remplace tout en trois semaines.
Simulation n° 2 : la campagne de distribution de médicaments
C’est probablement l’un des cas les plus parlants.
Le GDSA organise une campagne de précommandes.
Les adhérents réservent leurs médicaments vétérinaires.
Arrive ensuite le jour de la distribution.
Aujourd’hui, selon les organisations, on peut trouver des listes imprimées, des feuilles Excel, des documents récupérés à différents endroits ou plusieurs bénévoles devant se coordonner.
Imaginons désormais quatre Chromebooks GDSA43 :
G43-DIST-01
G43-DIST-02
G43-DIST-03
G43-DIST-04
Ils appartiennent tous au groupe :
Distribution sanitaire
Ils sont configurés automatiquement.
Lorsque l’opérateur ouvre sa session, l’application principale est :
Apisphère — Distribution
L’écran pourrait afficher :
DISTRIBUTION SANITAIRE — GDSA43

Point de distribution : Le Puy-en-Velay

Commandes prévues             165
Commandes déjà remises        123
Restant à distribuer           42

[ Rechercher un adhérent ]

[ Scanner / saisir une commande ]

[ Signaler une anomalie ]
Un adhérent arrive.
L’opérateur recherche son nom.
Apisphère affiche :
Jean DUPONT

Adhésion : à jour

Commande n°2187

Apivar            2
Varromed          1
Apibioxal         1

STATUT :
PRÊTE À REMETTRE

[ VALIDER LA REMISE ]
Un clic.
La transaction est enregistrée.
Et surtout : savoir qui a fait quoi
Un système correctement conçu pourrait conserver un journal comme :
18/07/2027 — 10:43:27

Utilisateur :
operateur1@gdsa43.fr

Terminal :
G43-DIST-02

Commande :
2187

Action :
remise_validée
Ce journal ne serait pas là pour « surveiller les bénévoles ».
Il servirait à assurer la traçabilité d’une opération collective.
En cas d’erreur :
- quelle commande ?
- quel terminal ?
- quelle opération ?
- à quelle heure ?
- quel utilisateur habilité ?
On passe alors d’une informatique documentaire à une véritable informatique métier.
Pourquoi utiliser des machines partagées ?
Parce qu’une distribution de médicaments n’a pas besoin de quatre ordinateurs immobilisés onze mois par an.
Le parc peut être mutualisé.
Après la campagne :
- les appareils sont déconnectés ;
- les données locales peuvent être effacées ;
- ils rejoignent le stock ;
- ils sont réaffectés quelques semaines plus tard.
ChromeOS possède justement des mécanismes adaptés aux postes partagés. Les sessions Invité gérées permettent notamment plusieurs usages sur un même appareil administré, et Google prévoit spécifiquement leur utilisation pour des ordinateurs partagés ou prêtés.
Le mode de profil éphémère permet par ailleurs que le profil soit supprimé après fermeture de session, réduisant les traces conservées localement.
Pour certaines opérations nécessitant une identification individuelle forte, une session utilisateur nominative restera cependant préférable.
Simulation n° 3 : un Chromebook pour les référents communaux
Prenons maintenant la campagne de lutte contre le frelon asiatique.
Le GDSA peut travailler avec un réseau de référents répartis dans les communes.
Faut-il acheter immédiatement un ordinateur pour chacun ?
Probablement pas.
On peut imaginer plusieurs niveaux :
Niveau 1 — matériel personnel
Le référent utilise son propre ordinateur ou smartphone pour accéder à Apisphère.
Niveau 2 — matériel GDSA mutualisé
Des Chromebooks sont mis à disposition dans certaines communes, mairies, secteurs ou opérations.
Niveau 3 — pool départemental
Quelques dizaines d’appareils peuvent être prêtés selon les besoins : formation, permanence, campagne ou réunion.
C’est beaucoup plus économique qu’un appareil affecté définitivement à chaque utilisateur.
Le référent n’accède qu’à ce qui le concerne
Supposons qu’un référent se connecte.
Apisphère reconnaît :
Utilisateur :
referent.nom@gdsa43.fr

Fonction :
Référent frelon

Commune :
XXXX

Campagne :
2027
L’écran devient :
APISPHÈRE — FRELON

MA COMMUNE

Pièges actifs                 14
Fondatrices capturées          9
Captures non ciblées           2

[ Nouveau relevé ]

[ Mes pièges ]

[ Carte ]

[ Résultats ]

[ Documentation ]
Le référent ne voit pas :
- la comptabilité ;
- les fichiers du trésorier ;
- les commandes sanitaires complètes ;
- les dossiers TSA ;
- les fonctions du président.
Et c’est là qu’apparaît l’un des intérêts majeurs d’Apisphère associé à un parc administré :
chacun dispose du même système, mais personne n’a besoin de tout voir.
C’est le principe du moindre privilège.
Simulation n° 4 : le TSA sur le terrain
Autre scénario : un TSA part effectuer une visite.
Il emporte un petit Chromebook convertible.
Il ouvre Apisphère :
VISITES PSE

Aujourd'hui

09 h 00 — Apiculteur A
11 h 00 — Apiculteur B
14 h 30 — Apiculteur C

[ COMMENCER LA VISITE ]
Le formulaire peut regrouper :
- rucher ;
- nombre de colonies ;
- observations ;
- varroa ;
- traitements ;
- état sanitaire ;
- recommandations ;
- documents nécessaires.
Une fois la visite terminée, les données sont enregistrées dans le système central.
Dans un secteur sans réseau, deux stratégies seraient possibles :
- partage de connexion avec un smartphone ;
- à terme, développement d’un véritable mode hors connexion dans la PWA Apisphère.
Ce dernier point est important : ChromeOS ne rend pas automatiquement une application Web utilisable hors connexion. Ce comportement doit être développé dans Apisphère avec stockage local temporaire, synchronisation et gestion des conflits.
Simulation n° 5 : la borne GDSA43
Tous les Chromebooks n’ont pas besoin d’un utilisateur identifié.
Un appareil pourrait être installé :
- au rucher-école ;
- lors d’une assemblée générale ;
- dans un salon apicole ;
- pendant une formation ;
- sur un stand consacré au frelon asiatique.
Il démarrerait directement sur :
GDSA43

[ Carte frelon ]

[ Signaler ]

[ Nos formations ]

[ Documentation sanitaire ]

[ Adhérer ]
ChromeOS permet précisément de déployer des appareils en mode kiosque destinés à une application particulière.
Ce mode serait adapté à une consultation publique.
Il ne serait en revanche pas approprié aux données nominatives des adhérents ou aux opérations sanitaires sensibles, pour lesquelles l’utilisateur doit être identifié.
Mais quel est réellement l’intérêt d’un tel système ?
Au-delà de la démonstration technique, la question mérite une réponse claire.
1. La continuité de l’association
Les responsables changent.
Le système reste.
Le jour où un trésorier quitte sa fonction, il ne faut plus récupérer « son ordinateur ».
Son successeur se connecte sur un appareil GDSA43.
Ses nouveaux droits lui sont attribués.
Les anciens droits sont supprimés.
La donnée ne dépend plus de la personne qui la détenait hier.
2. Des ordinateurs interchangeables
Un Chromebook tombe en panne ?
On en prend un autre.
Connexion.
Apisphère réapparaît.
Les applications administrées sont redéployées automatiquement.
Google permet notamment l’installation forcée et l’épinglage d’applications Web administrées.
Le poste informatique cesse progressivement d’être un objet unique qu’il faut « reconstruire ».
3. Une informatique beaucoup plus simple pour les bénévoles
Un utilisateur ne devrait pas avoir à savoir :
- où télécharger une application ;
- quelle extension installer ;
- où se trouve Apisphère ;
- quel navigateur utiliser ;
- comment configurer l’environnement.
L’administrateur prépare cela une fois.
Le bénévole se concentre sur son métier.
Pour une structure associative, ce point est considérable.
La bonne informatique est souvent celle que l’on finit par ne plus remarquer.
4. Une meilleure sécurité
Les appareils peuvent être soumis à des politiques communes :
- restriction des connexions ;
- interdiction du mode invité sur certains postes ;
- mises à jour ;
- règles applicatives ;
- verrouillage ;
- authentification forte ;
- ré-enrôlement.
La CNIL recommande depuis 2025 de recourir à l’authentification multifacteur lorsque les risques le justifient et fournit désormais un cadre détaillé pour sa mise en œuvre.
Pour des comptes administrateurs, trésoriers ou responsables disposant de larges droits, cela devient particulièrement pertinent.
5. Moins de données éparpillées
L’un des principaux risques d’une informatique associative n’est pas forcément une cyberattaque spectaculaire.
C’est souvent :
- le fichier téléchargé sur un ordinateur personnel ;
- une copie sur une clé USB ;
- une liste envoyée par courrier électronique ;
- un document conservé dans « Téléchargements » ;
- plusieurs versions contradictoires.
Si l’application métier est Apisphère, le Chromebook doit devenir autant que possible une fenêtre vers la donnée, et non le lieu où la donnée s’accumule.
6. Un parc mutualisable
C’est probablement l’un des intérêts économiques les plus importants.
Un appareil pourrait servir successivement :
février
formation TSA

mars-mai
campagne frelon

juillet
distribution sanitaire

septembre
formation apicole

novembre
assemblée générale
La machine ne change pas physiquement.
On modifie son affectation dans la console ou les droits de la personne qui l’utilise.
Voilà ce que signifie réellement mutualiser le matériel.
7. Une administration à l’échelle départementale
Un GDSA peut avoir ses bénévoles à plusieurs dizaines de kilomètres les uns des autres.
Le responsable informatique n’a pas vocation à parcourir le département pour installer un raccourci.
Une politique modifiée dans l’administration centrale peut s’appliquer aux appareils concernés lorsqu’ils se reconnectent.
Pour un réseau territorial, c’est un changement considérable.
8. Une meilleure maîtrise du RGPD
Aucun Chromebook ne rend miraculeusement une association conforme au RGPD.
Mais l’organisation décrite facilite plusieurs principes essentiels :
- comptes individualisés ;
- maîtrise des habilitations ;
- limitation des accès ;
- réduction du stockage local ;
- désactivation rapide d’un compte ;
- traçabilité ;
- séparation des fonctions.
Le RGPD devient alors moins une accumulation de documents qu’une propriété de l’architecture elle-même.
Le vrai changement : séparer l’utilisateur du matériel
C’est sans doute l’idée la plus importante de tout ce projet.
Dans l’informatique traditionnelle :
Pierre
=
son ordinateur
=
ses fichiers
=
ses programmes
Dans l’architecture envisagée :
Pierre
        │
        ▼
son identité
        │
        ▼
ses droits
        │
        ▼
n'importe quel terminal autorisé
        │
        ▼
Apisphère
La machine perd son importance.
L’identité et les droits deviennent centraux.
Pour une organisation reposant sur le bénévolat, cette évolution est loin d’être anodine.
Et si le même principe était étendu à plusieurs GDSA ?
C’est ici que la réflexion devient encore plus intéressante.
Si Apisphère évolue vers un ERP mutualisé entre plusieurs GDSA ou sections apicoles, les mêmes principes peuvent être reproduits :
GDSA A
    │
    ├── Bureau
    ├── TSA
    └── Référents

GDSA B
    │
    ├── Bureau
    ├── TSA
    └── Référents

GDSA C
    │
    ├── Bureau
    ├── TSA
    └── Référents

           │
           ▼
     APISPHÈRE MUTUALISÉ
Chaque structure conserverait :
- ses utilisateurs ;
- ses habilitations ;
- ses données ;
- ses campagnes ;
- son organisation.
Mais pourrait mutualiser :
- développement ;
- hébergement ;
- sécurité ;
- maintenance ;
- documentation ;
- applications ;
- modèles de configuration.
Le Chromebook ne serait alors qu’un terminal standardisé permettant d’accéder à cette infrastructure.
Le modèle devient potentiellement beaucoup plus économique qu’une multiplication de solutions départementales indépendantes.
Ce qu’il ne faut surtout pas faire
Le concept serait en revanche assez vite ruiné par quelques erreurs.
Acheter les machines avant de définir l’organisation
Le matériel vient après les usages.
Créer un compte partagé « bureau@gdsa43.fr »
Chaque personne doit être identifiable.
Un groupe fonctionnel peut exister, mais il ne remplace pas une identité individuelle.
Donner tous les droits à tout le monde
Un référent frelon n’a aucune raison d’accéder à la comptabilité.
Stocker les données partout « parce que c’est plus pratique »
La facilité immédiate devient souvent la dette informatique de demain.
Transformer Google en ERP
Google gère les appareils et éventuellement les identités.
Apisphère reste le système métier.
Faire dépendre les droits uniquement du Chromebook
La possession de G43-TSA-01 ne doit jamais suffire à devenir TSA.
C’est l’utilisateur authentifié et son rôle Apisphère qui déterminent ses permissions.
À quoi pourrait ressembler le premier parc pilote ?
Il n’est pas nécessaire d’en acheter cinquante.
Cinq machines suffiraient pour valider presque toute l’architecture :
| Chromebook | Usage pilote |
|---|---|
| G43-BUR-01 | Président / secrétariat |
| G43-BUR-02 | Bureau / trésorerie |
| G43-DIST-01 | Distribution sanitaire |
| G43-REF-01 | Référent communal |
| G43-TSA-01 | TSA et terrain |
On pourrait alors tester cinq situations réelles.
Test 1
Un responsable change de Chromebook.
Retrouve-t-il son environnement ?
Test 2
Une machine de distribution est utilisée successivement par plusieurs opérateurs.
Reste-t-il des données entre les sessions ?
Test 3
Un référent ne peut-il réellement accéder qu’à son périmètre ?
Test 4
Un Chromebook est déclaré perdu.
Peut-on couper rapidement son accès ?
Test 5
Un nouveau bénévole arrive.
Combien de temps faut-il réellement pour lui fournir un environnement opérationnel ?
Si ces cinq tests sont concluants, le système peut être étendu progressivement.
ChromeOS + Apisphère : ce que chacun ferait
| ChromeOS / identité | Apisphère |
|---|---|
| Identifier l’utilisateur | Identifier son rôle métier |
| Administrer le terminal | Administrer ses permissions |
| Installer la PWA | Fournir l’application |
| Sécuriser la session | Sécuriser les données métier |
| Gérer les mises à jour | Gérer les processus GDSA |
| Restreindre le poste | Restreindre les fonctions |
| Gérer le parc | Gérer l’association |
| Faciliter le SSO | Contrôler l’autorisation |
Cette séparation est probablement le meilleur résumé du projet.
Et demain ?
La suite logique pourrait être une couche transverse d’Apisphère chargée de rapprocher :
- identité Google ;
- utilisateur WordPress ;
- adhérent ;
- rôle associatif ;
- mandat ;
- commune ;
- TSA ;
- appareil utilisé ;
- session ;
- habilitations.
Non pas pour créer un système de surveillance, mais pour répondre proprement à quatre questions essentielles :
Qui ?
Avec quel rôle ?
Depuis quel environnement ?
Pour faire quoi ?
C’est exactement ce que l’on attend d’un système d’information moderne.
Une informatique associative enfin pensée comme une infrastructure
L’intérêt d’un parc de Chromebooks pour un GDSA n’est donc pas essentiellement leur prix, leur autonomie ou leur simplicité.
Ces caractéristiques sont utiles, mais secondaires.
L’intérêt est organisationnel.
Le GDSA peut commencer à considérer son informatique comme une infrastructure collective, au même titre que son rucher-école, son matériel sanitaire ou ses équipements de formation.
Les ordinateurs appartiennent au système.
Les comptes appartiennent à l’organisation.
Les données appartiennent au GDSA.
Les droits suivent les fonctions.
Les bénévoles peuvent changer.
Les appareils peuvent changer.
Le système, lui, continue.
En conclusion : le Chromebook n’est presque plus le sujet
C’est peut-être le paradoxe de cette réflexion.
Plus le système est bien conçu, moins le Chromebook lui-même devient important.
Il peut être remplacé.
Prêté.
Réaffecté.
Réinitialisé.
Mis à disposition dans une mairie.
Utilisé lors d’une distribution sanitaire.
Emporté par un TSA.
Installé sur un stand.
Ce qui compte réellement est derrière l’écran :
l’identité, les droits, la sécurité, les données et Apisphère.
Le terminal ne devient alors que la porte d’entrée d’un système beaucoup plus vaste.
Et pour les GDSA, structures territoriales reposant largement sur le bénévolat, cette approche pourrait apporter quelque chose de beaucoup plus précieux qu’un nouvel ordinateur :
de la continuité, de la simplicité et une véritable maîtrise collective de leur système d’information.
Sources et documentation
Informations techniques vérifiées le 5 octobre 2026.
Google documente l’administration centralisée des politiques ChromeOS, notamment les restrictions de connexion, les mises à jour, les applications et les modes kiosque.
Google permet l’installation automatique et l’épinglage d’applications Web sur les appareils ChromeOS administrés.
Les sessions Invité gérées sont prévues pour les appareils partagés ou prêtés et nécessitent une licence ChromeOS compatible.
Cloud Identity dispose d’une édition sans frais permettant notamment de gérer les identités, groupes, unités organisationnelles, validation en deux étapes et plusieurs mécanismes d’administration sans imposer Gmail ou Google Agenda.
La CNIL a publié le 1er avril 2025 ses recommandations relatives à l’authentification multifacteur et à son articulation avec le RGPD.
Note : les écrans Apisphère décrits dans cet article constituent une simulation fonctionnelle de l’architecture cible. Certaines briques sont déjà présentes dans l’écosystème GDSA43/Apisphère ; les fonctions de SSO, de distribution intégrée, d’identification du terminal ou de fonctionnement hors ligne nécessiteraient, selon leur état au moment du déploiement, des développements et validations complémentaires.


